O site oficial da Agência Nacional do Cinema (Ancine) foi alvo de um ataque cibernético na tarde de 12 de outubro de 2026. Os invasores substituíram o conteúdo da página por mensagens ofensivas contra nordestinos, ataques a universidades públicas e manifestações de apoio ao senador Flávio Bolsonaro.
Após a identificação do ataque, a equipe técnica da agência foi acionada e o portal ficou indisponível. Até a divulgação inicial do incidente, não havia informações públicas sobre a identidade dos responsáveis ou sobre o método utilizado para modificar o site.
O episódio apresenta características de Website Defacement, uma modalidade de ataque que permite alterar o conteúdo exibido por uma página sem a autorização de seus administradores. Embora esse tipo de invasão seja frequentemente associado a manifestações políticas ou ideológicas, sua execução depende de algum nível de comprometimento dos mecanismos responsáveis pela publicação do conteúdo.
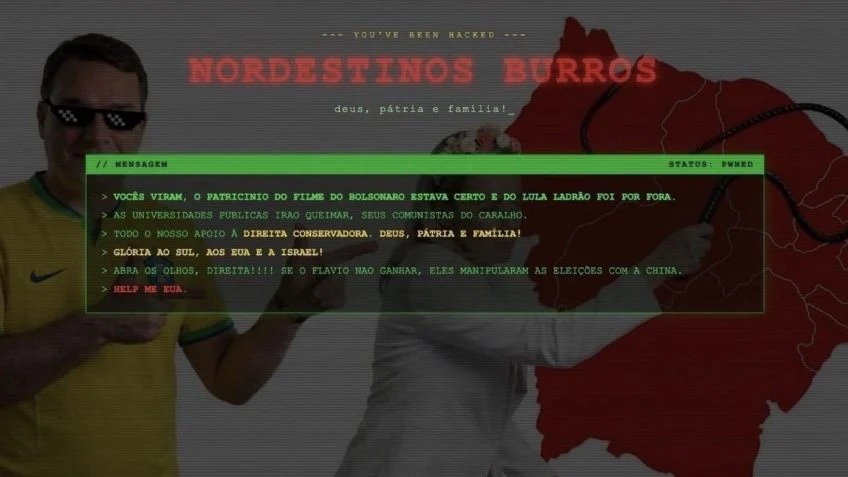
O ataque modificou o conteúdo do portal
O aspecto mais evidente do incidente foi a substituição das informações institucionais por mensagens produzidas pelos invasores.
Em ataques de defacement, a página original pode ser completamente substituída ou sofrer alterações pontuais, dependendo do nível de acesso obtido e da arquitetura da aplicação.
Em alguns casos, o invasor modifica diretamente arquivos HTML armazenados no servidor. Em outros, a alteração acontece por meio de um painel administrativo comprometido, de registros manipulados em um banco de dados ou de recursos utilizados para carregar o conteúdo da página.
Essa diferença é importante porque o resultado visual pode ser semelhante, mesmo quando os mecanismos de comprometimento são completamente distintos.
Um invasor que consegue alterar apenas uma página não necessariamente possui acesso aos demais sistemas da organização. Por outro lado, dependendo da origem do comprometimento, a mesma permissão utilizada para modificar o conteúdo pode permitir operações adicionais, incluindo a instalação de arquivos maliciosos ou o acesso a informações internas.
No caso da Ancine, as informações divulgadas não permitem determinar até onde o acesso dos invasores se estendeu.
Como invasores conseguem modificar um site?
Para executar um defacement, o atacante precisa encontrar uma maneira de interferir nos recursos que controlam o conteúdo apresentado aos visitantes.
Uma das possibilidades envolve a exploração de vulnerabilidades em aplicações web, especialmente falhas que permitem modificar arquivos, executar comandos ou acessar funcionalidades administrativas sem a autorização necessária.
Sistemas de gerenciamento de conteúdo, conhecidos como CMS, também podem representar pontos de entrada quando apresentam componentes vulneráveis ou configurações inadequadas.
Outra possibilidade é o comprometimento de credenciais administrativas. Nesse cenário, o invasor não precisa necessariamente explorar uma falha no código da aplicação. O acesso pode ocorrer por meio de senhas obtidas em campanhas de phishing, vazamentos anteriores ou outros métodos de roubo de credenciais.
Uma vez autenticado, o atacante pode utilizar funcionalidades legítimas de publicação para substituir páginas ou inserir conteúdos maliciosos.
Falhas de controle de acesso representam outro risco. Quando uma aplicação não verifica corretamente as permissões de cada usuário, determinadas operações administrativas podem ficar acessíveis a pessoas que não deveriam executá-las.
Essas condições estão relacionadas a categorias de vulnerabilidades amplamente documentadas pela OWASP, incluindo problemas de autorização e configurações inseguras.
Entretanto, nenhuma dessas possibilidades foi confirmada como causa do ataque à Ancine. Sem informações sobre a infraestrutura afetada, registros de acesso ou resultados da investigação, não é possível apontar uma vulnerabilidade específica.
A invasão pode ter ido além da página inicial?
Embora a alteração visual seja a consequência mais evidente de um defacement, ela não revela necessariamente a extensão do incidente.
Se o comprometimento estiver limitado a uma funcionalidade de gerenciamento de conteúdo, os danos podem se restringir às páginas administradas por essa ferramenta.
A situação é diferente quando o invasor obtém acesso ao sistema operacional do servidor ou consegue executar comandos remotamente. Dependendo das permissões disponíveis, esse acesso pode permitir a modificação de outros arquivos, a criação de mecanismos de persistência ou a exploração de recursos internos.
Também existe a possibilidade de uma aplicação comprometida ser utilizada como ponto de partida para investigar outros serviços conectados à mesma infraestrutura.
Por essa razão, restaurar a aparência original de um site não significa necessariamente que o incidente tenha sido resolvido.
A investigação precisa identificar como ocorreu o acesso inicial, quais recursos foram modificados e se existem evidências de atividades adicionais.
No episódio envolvendo a Ancine, não foram apresentadas evidências públicas suficientes para afirmar que houve extração de dados, movimentação lateral ou comprometimento de outros sistemas.
Domínios oficiais podem ser usados para distribuir ameaças
Um dos riscos associados ao comprometimento de sites institucionais está na confiança que os usuários depositam em seus endereços oficiais.
Ao acessar um domínio governamental, o visitante normalmente espera encontrar informações legítimas publicadas pela instituição responsável.
Se um invasor consegue modificar esse conteúdo, o mesmo endereço pode passar a apresentar informações falsas, links fraudulentos ou códigos maliciosos.
Em determinados ataques, páginas comprometidas são utilizadas para redirecionar visitantes a sites de phishing, distribuir arquivos infectados ou carregar scripts hospedados em servidores externos.
Também é possível que o invasor modifique apenas partes específicas do conteúdo, preservando a aparência original da página para dificultar a identificação da alteração.
No caso da Ancine, o conteúdo divulgado pelos invasores era explicitamente diferente daquele esperado em um portal institucional. Entretanto, ataques realizados com o mesmo tipo de acesso podem ser muito menos evidentes.
Esse cenário torna o monitoramento de integridade particularmente importante para aplicações que disponibilizam serviços públicos ou informações oficiais.
A identificação de vulnerabilidades pode reduzir a exposição
A prevenção desse tipo de incidente depende, entre outros fatores, da capacidade de identificar vulnerabilidades antes que sejam exploradas.
Aplicações disponíveis na internet estão constantemente expostas a tentativas automatizadas de reconhecimento, nas quais atacantes procuram identificar tecnologias, serviços acessíveis e possíveis pontos de entrada.
Esse processo pode envolver a enumeração de diretórios, identificação de versões de software, análise de endpoints e busca por componentes associados a vulnerabilidades conhecidas.
Quando uma falha é identificada, informações públicas como registros CVE podem ajudar a compreender suas características e os produtos afetados.
Entretanto, a presença de uma versão potencialmente vulnerável não comprova, por si só, que determinada aplicação possa ser comprometida.
As condições de exploração podem depender de configurações específicas, funcionalidades habilitadas ou componentes adicionais presentes no ambiente.
Por isso, a validação técnica dos achados é importante para confirmar sua relevância e evitar que equipes responsáveis pela correção concentrem esforços em falsos positivos.
Além das avaliações de vulnerabilidades, mecanismos de autenticação multifator, restrições de acesso administrativo e atualizações de segurança contribuem para reduzir as possibilidades de comprometimento.
O monitoramento de alterações em arquivos e páginas também pode ajudar a detectar modificações indevidas, enquanto registros de eventos permitem reconstruir atividades realizadas antes e durante um incidente.
Retirar o site do ar resolve o problema?
A indisponibilidade temporária de um portal comprometido pode fazer parte das medidas de contenção adotadas durante a resposta a um incidente.
Ao restringir o acesso público, a organização pode impedir que visitantes continuem visualizando conteúdo adulterado enquanto a equipe técnica investiga o ambiente.
Entretanto, a remoção das mensagens não elimina necessariamente o mecanismo que permitiu sua publicação.
Se a invasão ocorreu por meio de credenciais comprometidas, por exemplo, restaurar os arquivos originais não impede que o atacante utilize novamente as mesmas credenciais.
O mesmo acontece quando uma vulnerabilidade permanece disponível após a recuperação da aplicação.
Dependendo das circunstâncias, também pode ser necessário verificar alterações em arquivos de configuração, contas administrativas, tarefas agendadas e outros recursos que poderiam permitir a manutenção do acesso.
A recuperação segura depende, portanto, da identificação e eliminação da causa do comprometimento, além da verificação da integridade dos componentes afetados.
O incidente reforça a importância da integridade dos sistemas
O ataque à Ancine chama atenção por seu conteúdo político e ofensivo, mas a questão de segurança vai além das mensagens publicadas.
A capacidade de modificar informações em um portal oficial representa um risco direto à integridade de um serviço digital, mesmo quando não existem evidências de vazamento de dados.
Além disso, a exposição pública de uma página comprometida pode ser apenas a parte visível de um incidente cuja extensão ainda depende de investigação.
Sem detalhes técnicos divulgados sobre o acesso inicial, não é possível determinar se o ataque envolveu exploração de vulnerabilidades, comprometimento de credenciais ou outra técnica.
O episódio, porém, demonstra por que a segurança de aplicações web não pode depender exclusivamente da disponibilidade do serviço ou da ausência de alterações visíveis.
Uma página pode continuar funcionando normalmente enquanto apresenta falhas exploráveis, assim como um ambiente restaurado pode permanecer vulnerável caso a origem do comprometimento não tenha sido identificada.
Para organizações públicas e privadas, o desafio está em manter visibilidade sobre os ativos expostos, identificar vulnerabilidades relevantes e detectar alterações indevidas antes que um comprometimento cause consequências mais amplas.