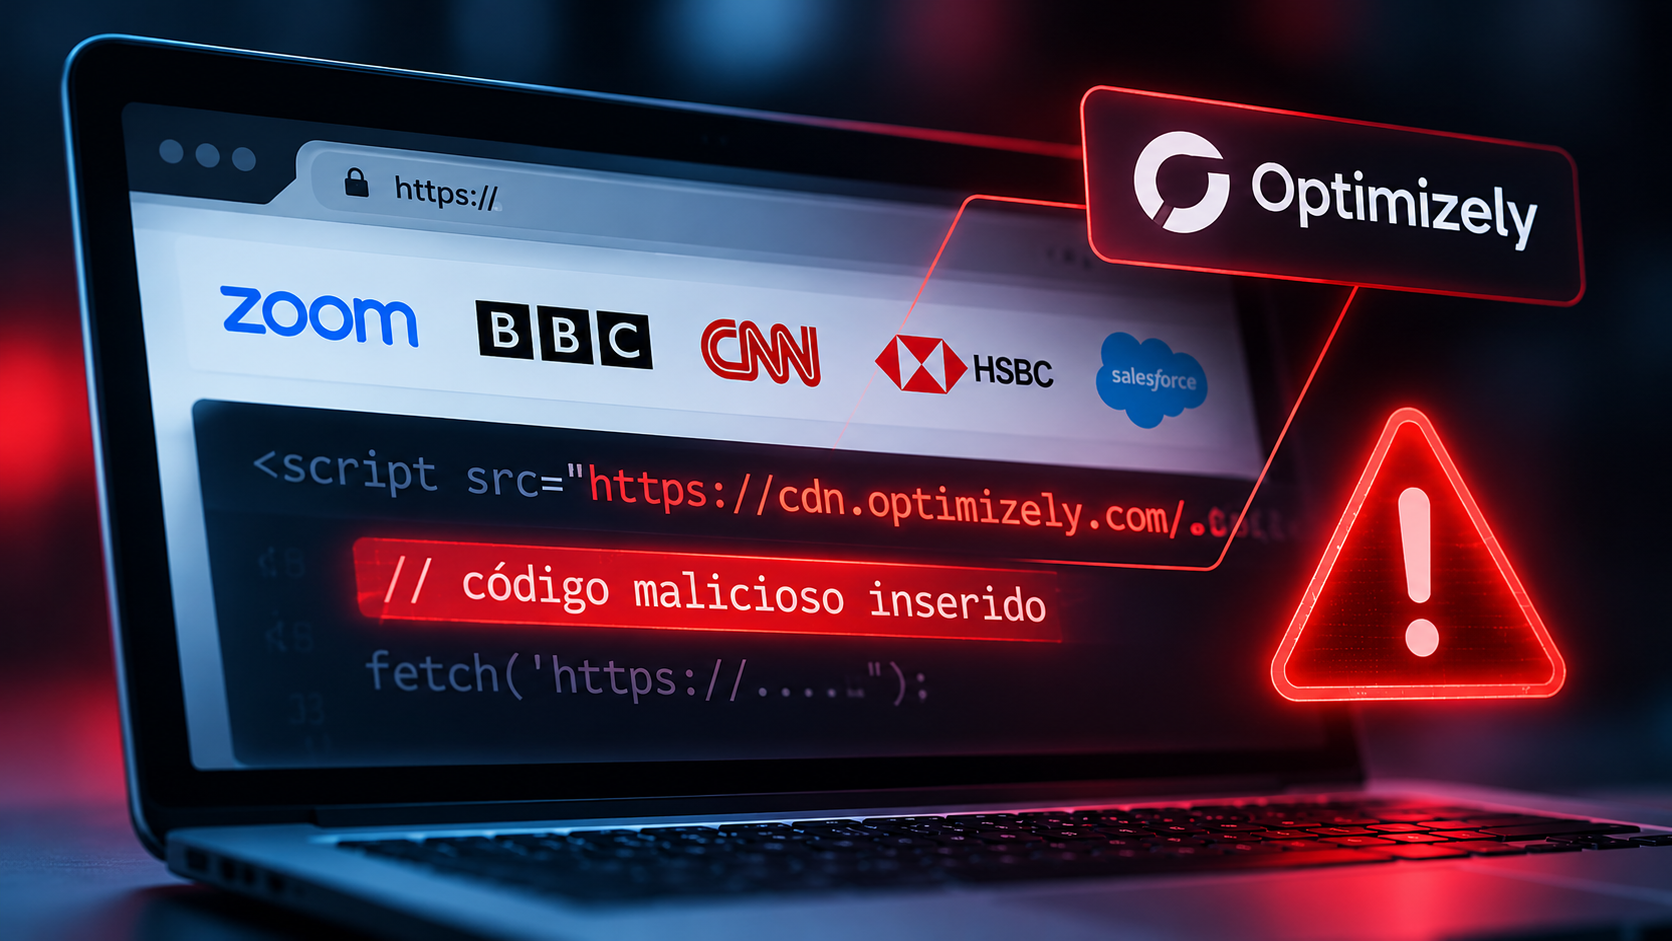
Um ataque à cadeia de suprimentos de software colocou visitantes de pelo menos 178 organizações em contato com códigos maliciosos capazes de roubar informações financeiras, manipular transações com criptomoedas e explorar vulnerabilidades em dispositivos Apple. Entre os sites afetados estavam páginas da Zoom, BBC, CNN, HSBC, Salesforce, GitLab e IKEA.
A campanha foi identificada em 16 de novembro de 2026 pelo pesquisador Scott Helme, fundador da Report URI. A investigação publicada pela empresa revelou que os invasores haviam comprometido componentes JavaScript distribuídos pela Optimizely, plataforma utilizada por grandes empresas para personalizar páginas e testar alterações em seus sites.
O ataque chamou atenção não apenas pelo número de organizações envolvidas, mas pela maneira como o malware chegou aos visitantes. Os arquivos continuavam sendo entregues por uma infraestrutura legítima, utilizando conexões HTTPS e certificados válidos.
Na prática, os navegadores executavam instruções maliciosas provenientes de um serviço que os próprios sites já consideravam confiável.
Como uma plataforma legítima distribuiu malware
A Optimizely oferece ferramentas para realizar testes A/B, personalizar conteúdos e avaliar diferentes versões de uma página. Para isso, seus clientes incorporam pequenos componentes JavaScript que são carregados automaticamente quando alguém acessa o site.
Esses componentes também permitem incluir códigos personalizados, utilizados para controlar experiências e modificar elementos das páginas.
Foi justamente essa funcionalidade que os invasores exploraram.
Segundo a Report URI, os atacantes inseriram instruções maliciosas no campo Project JavaScript de diversos projetos da Optimizely. O código passou a integrar os arquivos normalmente distribuídos pela plataforma, sem que fosse necessário modificar diretamente os servidores de cada organização.
Quando um visitante acessava uma página afetada, seu navegador recebia o script legítimo da Optimizely, mas também executava as instruções adicionadas pelos criminosos.
A primeira alteração identificada pelos pesquisadores ocorreu às 04h21 UTC de 16 de novembro, em um componente utilizado pela BBC. Nas horas seguintes, o código apareceu em projetos de outras organizações.
Ao examinar 1.611 scripts associados à plataforma, a Report URI encontrou 188 arquivos comprometidos, vinculados a 178 organizações. Os pesquisadores alertaram que o número real poderia ser maior, já que a análise se limitou aos componentes que conseguiram localizar.
Um aspecto importante é que não houve evidência de comprometimento direto da infraestrutura das 178 organizações. O problema estava em uma dependência externa que elas utilizavam.
Essa distinção muda a interpretação do incidente. Os sites passaram a distribuir conteúdo malicioso, mas isso não significa que seus bancos de dados, servidores ou sistemas internos tenham sido invadidos.
Optimizely confirma vulnerabilidade
Após a divulgação da investigação, a Optimizely confirmou a exploração de uma vulnerabilidade no fluxo de cadastro de contas do serviço Experimentation.
A falha permitiu adicionar JavaScript malicioso a determinados projetos de clientes.
A empresa informou que bloqueou o caminho vulnerável, aplicou uma correção e removeu o código identificado. Também encerrou sessões ativas, revogou tokens e redefiniu acessos de contas afetadas.
A Salesforce, uma das organizações envolvidas, informou que desabilitou preventivamente scripts da Optimizely em seus ambientes de produção e pré-visualização enquanto investigava o incidente.
Já a Equifax declarou ter interrompido o uso da plataforma e não ter encontrado evidências de comprometimento de seus sistemas.
Embora a origem do acesso indevido tenha sido esclarecida, a extensão completa dos impactos sobre os visitantes ainda depende de investigações individuais.
O que o malware fazia nos sites afetados
O código malicioso não tinha uma única finalidade. Os pesquisadores identificaram uma estrutura capaz de executar diferentes ações conforme o conteúdo da página, as atividades do visitante e o dispositivo utilizado.
Uma das funcionalidades mais relevantes era a substituição de endereços de carteiras de criptomoedas.
O malware monitorava textos, campos de formulários, links e operações de cópia. Ao identificar um endereço válido, podia substituí-lo por uma carteira controlada pelos atacantes.
Imagine alguém acessando uma plataforma financeira e copiando o endereço de uma carteira para realizar uma transferência. Caso o navegador estivesse executando o script comprometido, o endereço copiado poderia ser alterado antes da conclusão da operação.
Como transferências de criptomoedas geralmente são irreversíveis, uma substituição não percebida poderia resultar em perda financeira.
Os criminosos também acrescentaram uma funcionalidade para capturar informações de cartões de pagamento.
Às 13h43 UTC de 16 de novembro, uma atualização do malware passou a monitorar formulários e requisições em busca de números de cartão, datas de validade e códigos de segurança.
Quando encontrava as informações necessárias, o código tentava enviá-las para um servidor externo controlado pelos invasores.
A exposição, entretanto, dependia de como os pagamentos eram implementados.
Dados inseridos diretamente em formulários acessíveis ao JavaScript da página estavam sujeitos à captura. Já informações digitadas em campos isolados de provedores de pagamento externos, como Stripe e Adyen, não podiam ser lidas diretamente pelo mesmo mecanismo.
Essa diferença mostra como decisões de arquitetura podem limitar os danos de um incidente, mesmo quando uma dependência externa é comprometida.
Roubo de sessões e captura de informações
O malware também conseguia coletar cookies acessíveis por JavaScript, endereços das páginas visitadas e imagens de determinados conteúdos exibidos no navegador.
Cookies podem armazenar informações utilizadas para manter sessões autenticadas. Quando não possuem proteções adequadas, sua exposição pode facilitar acessos indevidos, dependendo dos mecanismos de autenticação adotados pelo serviço.
A presença do atributo HttpOnly, por exemplo, impede que scripts executados na página leiam diretamente o conteúdo de um cookie por meio de document.cookie.
Isso não elimina todos os riscos relacionados ao uso de código malicioso no navegador, mas reduz uma das possibilidades de captura de credenciais de sessão.
O incidente reúne, portanto, diferentes formas de exploração em uma mesma campanha: manipulação de transações, tentativa de roubo de informações financeiras e coleta de dados disponíveis no ambiente do visitante.
Ataque também tentou explorar iPhones e iPads
A investigação encontrou uma segunda frente de ataque direcionada a dispositivos Apple.
Quando identificava um iPhone ou iPad, o código verificava a versão do sistema operacional e tentava carregar componentes associados aos kits de exploração Coruna e DarkSword.
Essas ferramentas utilizam vulnerabilidades de software para tentar comprometer dispositivos sem depender necessariamente da instalação voluntária de um aplicativo malicioso.
De acordo com a análise da Report URI, o Coruna estava associado a dispositivos com iOS 13 a 17, enquanto o DarkSword era direcionado a versões do iOS 18.
Também foi identificada uma rotina relacionada ao iOS 26. Nesse caso, os pesquisadores observaram uma etapa de identificação do dispositivo, sem evidências de que aquela cadeia estivesse executando uma exploração completa.
Em determinados dispositivos com versões mais antigas do sistema, o malware ainda provocava recarregamentos periódicos da página, aparentemente para repetir as tentativas de exploração.
Apesar da capacidade identificada no código, não foram apresentadas evidências suficientes para determinar quantos dispositivos, se algum, foram efetivamente comprometidos por essa campanha.
A descoberta, contudo, amplia a gravidade do incidente. Uma funcionalidade de personalização de sites, originalmente destinada a melhorar a experiência dos visitantes, acabou sendo utilizada como meio de distribuição de ferramentas de exploração.
Investigações apontam movimentações financeiras
A Report URI também analisou carteiras de criptomoedas incluídas no código malicioso.
Até as 19h25 UTC de 16 de novembro, os endereços investigados haviam recebido aproximadamente US$ 7.040 em transações, concentradas em um intervalo de cerca de nove horas.
O valor não deve ser interpretado automaticamente como o prejuízo total causado pelo ataque.
Parte das carteiras já registrava movimentações anteriores à campanha, o que dificulta estabelecer quanto dinheiro foi efetivamente desviado de visitantes dos sites comprometidos.
Também não foi possível determinar quantos cartões de pagamento, cookies ou outros dados chegaram aos servidores dos criminosos.
Outro detalhe relevante surgiu durante a análise da evolução do malware: a carga maliciosa foi reconstruída 26 vezes ao longo do dia, incorporando novos recursos e endereços de recebimento.
Isso indica que os responsáveis continuaram modificando suas ferramentas enquanto os scripts comprometidos permaneciam disponíveis.
Ao final do dia, a situação começou a ser controlada. Às 21h52 UTC, apenas um dos 188 arquivos anteriormente identificados ainda apresentava o código malicioso, segundo a última verificação divulgada pela Report URI.
Uma investigação complementar da Hudson Rock também relacionou códigos semelhantes a outros serviços de terceiros, incluindo Kissmetrics, StorifyMe e minute-ly, com registros anteriores à campanha da Optimizely.
Essas descobertas ampliam o contexto da investigação, embora não demonstrem que todos os serviços tenham sido comprometidos pela mesma vulnerabilidade.
Análise de risco: o problema não estava nos servidores das vítimas
O caso da Optimizely expõe uma característica importante das aplicações modernas: parte do código executado no navegador não é desenvolvida nem hospedada diretamente pela organização responsável pelo site.
Ferramentas de marketing, análise de comportamento, personalização e atendimento frequentemente utilizam scripts externos para oferecer suas funcionalidades.
Esses componentes podem acessar informações da página e interagir com recursos do navegador, dependendo das permissões e da arquitetura utilizada.
Quando uma dessas dependências é comprometida, os atacantes podem aproveitar a confiança concedida ao fornecedor para atingir os visitantes.
No incidente investigado, a infraestrutura de distribuição continuava funcionando normalmente. O conteúdo malicioso estava incorporado aos projetos que a plataforma entregava aos clientes.
O domínio era legítimo. O certificado era válido. O código, porém, havia sido alterado.
O papel das políticas de segurança de conteúdo
Uma das descobertas mais relevantes da Report URI envolve a configuração das políticas de segurança de conteúdo, conhecidas como Content Security Policy (CSP).
Esse mecanismo permite que uma aplicação defina restrições sobre quais scripts podem ser executados, quais recursos externos podem ser carregados e para onde o navegador pode transmitir informações.
Os pesquisadores analisaram as configurações de CSP de 256 hosts relacionados às organizações afetadas e identificaram situações bastante diferentes.
Entre os resultados divulgados, 68 organizações não possuíam uma política CSP. Outras 50 apresentavam configurações que permitiam tanto a execução do código quanto a transmissão de informações para os destinos utilizados pelos atacantes.
Em 17 casos, as restrições de conexão impediram determinadas formas de envio de dados, mas não bloquearam a manipulação de endereços de criptomoedas.
A investigação também identificou 24 organizações cujas políticas conseguiram impedir a execução da carga maliciosa analisada.
Esses números representam categorias apresentadas pelos pesquisadores e não devem ser tratados como uma distribuição completa dos 256 hosts examinados.
O resultado merece atenção porque demonstra que possuir uma CSP não significa necessariamente estar protegido.
Algumas configurações autorizavam a execução de códigos carregados por scripts inicialmente confiáveis. Outras permitiam mecanismos de execução dinâmica que facilitaram o funcionamento de versões alternativas do malware.
No caso analisado, as diretivas script-src e connect-src tiveram importância particular.
A primeira controla quais scripts podem ser executados. A segunda restringe os destinos das conexões realizadas pela aplicação.
Quando configuradas adequadamente, essas restrições podem impedir determinadas etapas de um ataque, mesmo quando o componente inicialmente carregado pertence a um fornecedor legítimo.
Entretanto, uma política CSP não substitui a análise de dependências, a proteção de sessões ou o monitoramento das alterações realizadas nos componentes externos.
Ela funciona como uma camada adicional de proteção, cuja efetividade depende das permissões concedidas.
Como as organizações podem reduzir esse risco
A primeira medida é conhecer os componentes de terceiros que fazem parte de cada aplicação.
Isso envolve identificar scripts utilizados em páginas públicas, sistemas autenticados, formulários de pagamento e outras interfaces que manipulam informações sensíveis.
O inventário deve registrar a finalidade de cada integração, o fornecedor responsável, os dados potencialmente acessíveis e a necessidade de manter o componente ativo.
A partir desse mapeamento, algumas medidas merecem prioridade:
Monitoramento de scripts externos. Alterações inesperadas no conteúdo de bibliotecas e integrações devem ser acompanhadas. Mudanças de comportamento, novos domínios de comunicação e carregamento de componentes desconhecidos podem indicar comprometimento.
Restrições de execução e comunicação. Políticas CSP precisam limitar as origens autorizadas e os destinos das conexões. Permissões amplas, especialmente aquelas relacionadas à execução dinâmica de código, devem ser avaliadas conforme sua necessidade real.
Proteção de formulários financeiros. Sempre que possível, informações de pagamento devem ser processadas em componentes isolados, reduzindo o acesso de scripts externos aos dados inseridos pelos usuários.
Segurança das sessões. Cookies e tokens devem utilizar mecanismos de proteção compatíveis com sua finalidade, evitando a exposição desnecessária de informações sensíveis ao JavaScript executado nas páginas.
Controle de acesso aos fornecedores. Contas administrativas, integrações e credenciais utilizadas em plataformas externas devem seguir critérios de privilégio mínimo, autenticação forte e revisão periódica.
Preparação para incidentes em terceiros. A organização precisa conseguir identificar rapidamente quais aplicações utilizam determinado serviço, suspender componentes comprometidos e avaliar possíveis impactos sobre os visitantes.
Para empresas que utilizavam a Optimizely durante o incidente, a investigação deve incluir os códigos personalizados dos projetos, o histórico de alterações, os registros de acesso e as eventuais conexões com os domínios maliciosos identificados.
Também é necessário avaliar se informações financeiras ou dados de sessão estavam acessíveis ao código executado nas páginas.
Quando houver indícios de exposição de dados pessoais, a análise deve considerar as obrigações legais e contratuais de comunicação aplicáveis ao incidente.
No caso de operações financeiras, a simples remoção do script não encerra necessariamente o problema. Transações realizadas durante o período de exposição e possíveis comprometimentos de credenciais podem exigir verificações adicionais.
O que o ataque à Optimizely deixa de alerta
O incidente atingiu organizações de setores distintos, com infraestruturas, equipes e políticas de segurança próprias. O ponto em comum era a utilização de um serviço externo capaz de executar código em seus sites.
Essa dependência foi suficiente para que um único problema de segurança alcançasse diferentes aplicações.
Também chama atenção a velocidade com que a campanha evoluiu. Em poucas horas, os atacantes modificaram o código, acrescentaram mecanismos de captura de informações financeiras e distribuíram componentes direcionados a dispositivos móveis.
Ao mesmo tempo, parte das organizações conseguiu limitar determinados efeitos do malware por meio de controles já existentes.
O contraste entre os sites que permitiram a execução completa do código e aqueles que bloquearam suas funcionalidades mostra que a arquitetura de segurança da aplicação influencia diretamente as consequências de uma falha externa.
Para as empresas, o caso exige uma revisão das permissões concedidas às integrações e da capacidade de identificar comportamentos anormais nos navegadores de seus usuários.
A questão não é abandonar serviços de terceiros, mas compreender quais riscos são introduzidos por eles e como esses riscos podem ser limitados.
No ataque à Optimizely, os invasores não precisaram romper individualmente as defesas de 178 organizações. Exploraram uma vulnerabilidade em um serviço que já tinha permissão para executar código em seus sites.
Foi essa relação de confiança que transformou uma falha em uma plataforma compartilhada em um incidente de alcance internacional.